


Осторожно: деньги у бизнеса сейчас можно забрать пугающе легко. Два крупных бизнеса в моём окружении взломали и получили несколько миллионов выкупа. Пару дней назад ломали уже мои аккаунты — отбиться удалось, но осадок остался, будто в грязи искупался.
Времена непростые: чем тяжелее зарабатывать честно, тем активнее криминал. Поэтому коротко расскажу, как устроена схема и что сделать, чтобы не оказаться следующим.
Как устроена схема
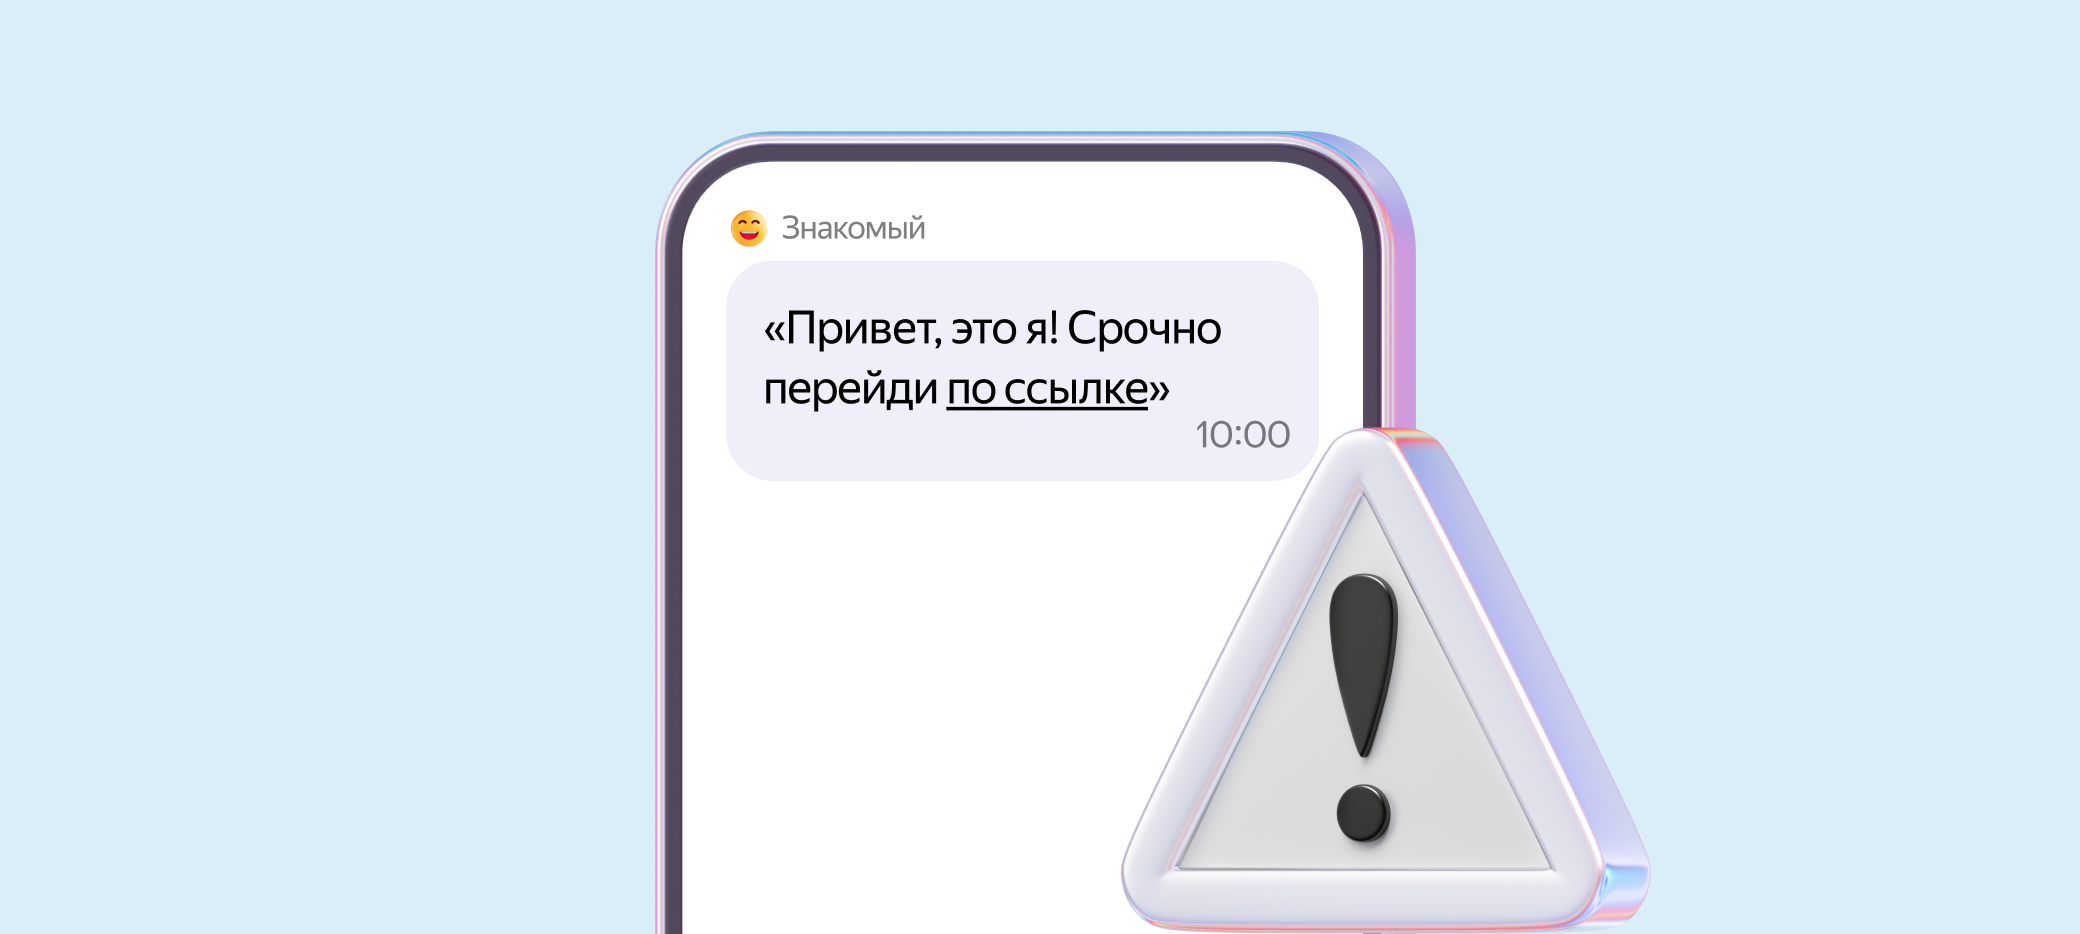
Логика простая. Злоумышленники получают доступ через сотрудника — и блокируют самое ключевое: CRM, 1С, серверы, рабочие сервисы. Часто заходят не в лоб, а через уже взломанные аккаунты ваших же коллег: пишут в Telegram, Max или на почту от знакомого имени и в переписке убеждают дать доступ к корпоративному аккаунту.
Дальше представьте картину: все доступы заблокированы, работа встала, каждый день — прямые убытки. На этом фоне требуют выкуп переводом в криптовалюте, суммы начинаются от 30 тысяч долларов. И платёж, к слову, ничего не гарантирует: данные могут не вернуть, а вы попадёте в список тех, к кому вернутся снова.
Почему это срабатывает
Взлом держится не на сложных технологиях, а на человеке. Сообщение приходит от знакомого контакта — доверие включается автоматически. Добавьте срочность в духе «нужно прямо сейчас, всё горит» — и сотрудник просто не успевает усомниться. А если в компании нет привычки перепроверять такие просьбы, дать доступ или переслать код кажется обычным делом.
Главная уязвимость — не сервер, а отсутствие простого правила «остановись и проверь».
Защита держится не столько на технике, сколько на понятных регламентах и привычках: кто имеет доступ, как подтверждаются запросы, что делаем в форс-мажоре.
Готовые шаблоны под это есть в моей Базе знаний из 65 инструментов — 16 курсов, 49 шаблонов и консультации по процессам и регламентам.
Что сделать прямо сейчас
Базовая защита не требует огромного бюджета — это набор простых правил и привычек.
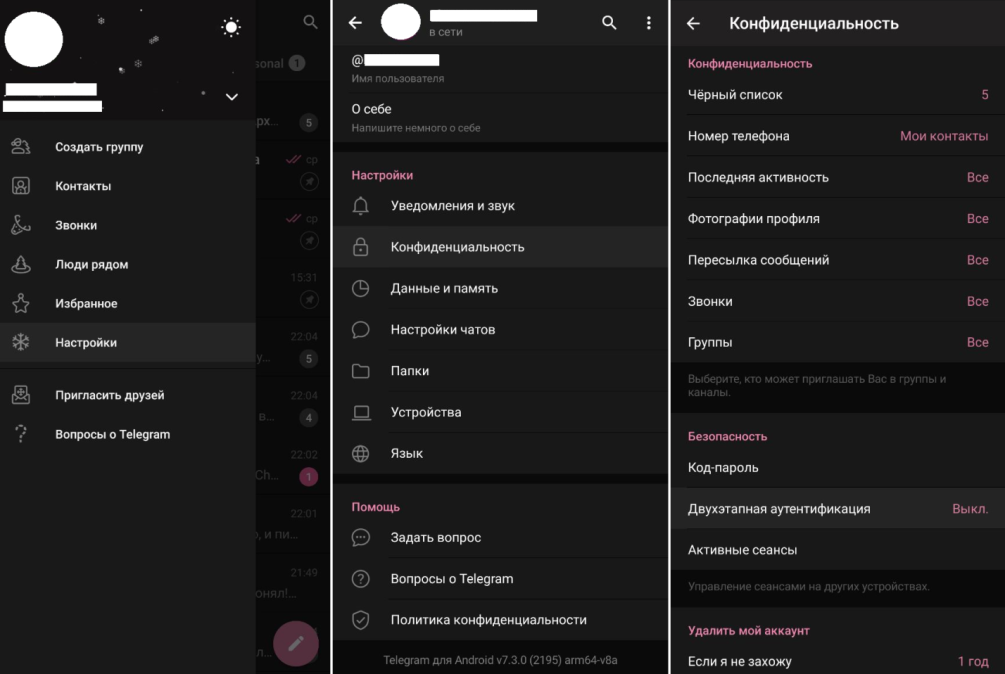
- Двухфакторная аутентификация на всех ключевых аккаунтах: почта, мессенджеры, CRM, 1С, банки. Это первый барьер, который отсекает большинство атак.
- Правило второго канала. Любую просьбу дать доступ, переслать код или перевести деньги подтверждайте по другому каналу — звонком или голосом. Написали в Telegram — перезвоните и убедитесь, что это правда коллега.
- Минимум доступов. У каждого сотрудника только то, что нужно для работы. Уникальные пароли и менеджер паролей вместо одного пароля на всё и стикеров на мониторе.
- Резервные копии ключевых систем — регулярные, изолированные от основной сети и проверенные на восстановление. Бэкап, который ни разу не разворачивали, в кризис может не сработать.
- Регламент на случай взлома: кто и что делает в первые минуты, кого предупреждаем, как отключаем доступы и откуда восстанавливаемся.
- Обучение команды. Сотрудники должны узнавать фишинг и социальную инженерию в лицо — это дешевле любого выкупа.
Если хотите разобрать узкие места своей компании — по доступам, процессам и не только — на конкретном примере приходите на демо-трекинг лично со мной — индивидуальная работа в мини-группе, где смотрим именно вашу ситуацию.
Отработайте сценарии с ИТ-специалистом
Самое важное — не откладывать. Вызовите своего ИТ-специалиста и прогоните вместе реальные сценарии: что делаем, если взломали почту руководителя; что, если сотрудник уже дал доступ; как быстро отключить скомпрометированный аккаунт и восстановиться из резервной копии. Один такой разбор на пару часов стоит несоизмеримо меньше, чем простой и выкуп.
Угроза абсолютно реальна, и встретить её лучше подготовленным, чем разбираться уже в момент атаки.
А чтобы закрепить порядок регламентами и не собирать их с нуля загляните в книгу «Система в Бизнесе» — в ней 37 шаблонов по принципу «копируй и используй».
Потратьте сегодняшний вечер на двухфакторку и разговор с ИТ-специалистом. Это та профилактика, о которой потом не жалеют.


 Телеграм
 Макс
 Вконтакте